Crítico
Exposición de datos sensibles
Información o accesos disponibles para usuarios no autorizados.
Riesgo críticoServicio
Realizamos auditorías de seguridad en sitios y aplicaciones para identificar vulnerabilidades, evaluar riesgos y definir acciones concretas.
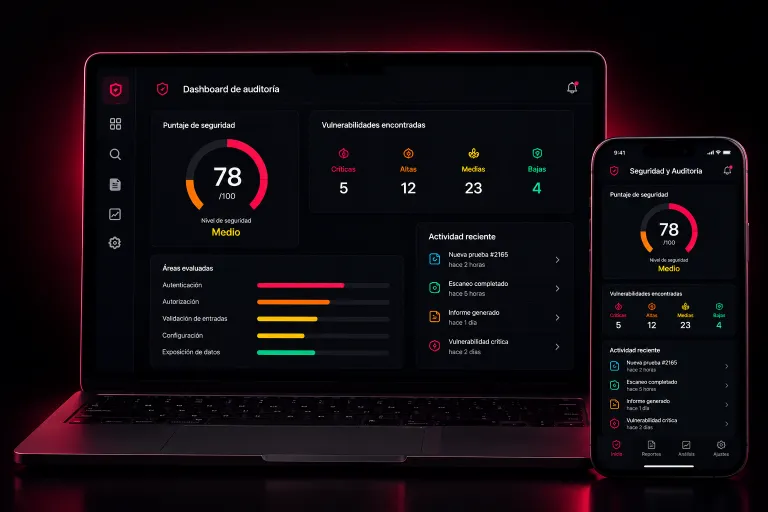
Revisamos el sitio o aplicación para comprender su superficie de exposición.
Buscamos debilidades que puedan afectar sistemas, datos o usuarios.
Ordenamos los hallazgos según su impacto y nivel de riesgo.
Comprobamos las mejoras aplicadas cuando forman parte del alcance.
Entregamos contexto y orientación para avanzar con las siguientes acciones.
Entiende qué riesgos requieren atención y por qué.
Cuenta con información técnica para definir próximos pasos.
Reduces la exposición antes de que un problema llegue a tener impacto.
Tomamos referencias reconocidas para estructurar cada evaluación según el tipo de sistema y su alcance.
Acordamos qué sistemas y entornos se evalúan.
Analizamos los componentes definidos y sus riesgos.
Presentamos evidencias, impacto y nivel de prioridad.
Ordenamos las acciones según riesgo, impacto y viabilidad.
Verificamos los cambios si la etapa está contratada.
Ejemplos ilustrativos de situaciones que pueden detectarse durante una evaluación.
Crítico
Información o accesos disponibles para usuarios no autorizados.
Riesgo críticoAlto
Entradas que podrían permitir ejecutar acciones no previstas.
Riesgo altoMedio
Ajustes que aumentan la exposición ante riesgos conocidos.
Riesgo medioBajo
Datos técnicos disponibles que pueden facilitar otros ataques.
Riesgo bajoAdaptamos el alcance según la tecnología y la arquitectura de cada proyecto.


Depende del alcance. Un sitio institucional se audita en pocos días; una aplicación con muchos módulos, roles y permisos distintos lleva bastante más, porque cada combinación de permisos es un camino que hay que probar. Al definir el alcance te damos un plazo cerrado antes de empezar, y también te decimos qué queda fuera: una auditoría que promete revisarlo todo en dos días no está revisando nada.
No. Las pruebas se coordinan contigo para no afectar el servicio, y se evitan las horas de más tráfico. Cuando el riesgo lo amerita —pruebas que podrían escribir datos o tumbar un proceso— se ejecutan sobre una copia del entorno y no sobre el sitio en vivo. Antes de tocar nada se saca un respaldo completo, que es la primera regla del trabajo: una auditoría no puede ser el motivo de que algo se caiga.
Un informe con cada hallazgo, su nivel de riesgo, el impacto concreto —qué podría hacer alguien con eso— y los pasos para corregirlo, ordenados por criticidad para que sepas por dónde empezar. Está escrito para que lo entienda quien decide, no solo quien programa: cada hallazgo viene explicado en castellano antes del detalle técnico. Si algo depende de tu proveedor de hosting o de un tercero, también queda dicho, con qué hay que pedirles.
Podemos hacerlo nosotros o acompañar a tu equipo, según prefieras y según quién conozca mejor el sistema. En los dos casos hacemos el retesteo: volvemos a probar lo mismo después de la corrección para verificar que quedó cerrado de verdad y que no se abrió otra cosa por el camino. Una corrección sin volver a probar es una suposición, y en seguridad las suposiciones salen caras.
Queda entre tu empresa y nosotros. No divulgamos hallazgos, no publicamos casos con nombre y no usamos lo que encontramos como material de venta. El informe se entrega a quien tú designes y por el canal que acuerden. Si necesitas un acuerdo de confidencialidad firmado antes de empezar, se firma: es lo normal en este tipo de trabajo y no hace falta que lo pidas dos veces.
Una evaluación profesional permite identificar prioridades y tomar decisiones con mejor información.
Hablemos
Te contactamos con una propuesta concreta: estructura, plazo y precio cerrado. Sin compromiso y sin insistir después.